Jusqu’en 2010, le monde de la cybersécurité reposait sur une frontière rassurante : les virus volaient des mots de passe, faisaient planter des serveurs ou affichaient des spams, mais ils n’attaquaient pas le monde réel.
Cette certitude a volé en éclats au cœur du complexe nucléaire iranien de Natanz.
Pour la première fois dans l’histoire de l’informatique, quelques milliers de lignes de code ont franchi la barrière numérique pour détruire physiquement des tonnes d’équipements industriels de haute précision. Son nom : Stuxnet.
Voici l’autopsie technique de l’arme numérique la plus sophistiquée jamais conçue, et les leçons que chaque entreprise doit en tirer aujourd’hui.
Le contexte : La forteresse invisible de Natanz
Pour enrichir de l’uranium, l’Iran utilise des centrifugeuses IR-1 tournant à plus de 60 000 tours par minute sous un vide d’air quasi parfait. Le moindre défaut d’équilibrage ou une brusque variation de vitesse pulvérise les rotors en aluminium.
Conscients de la valeur de leur installation, les ingénieurs iraniens avaient appliqué la règle d’or de la sécurité industrielle : l’air-gap (déconnexion physique totale). Le réseau de contrôle des centrifugeuses n’avait aucun lien avec Internet, aucun accès distant, aucun câble sortant.
En théorie, le système était imprenable. En pratique, une machine n’est jamais isolée des humains qui la maintiennent.
Le vecteur d’intrusion : Le piège de la clé USB
Puisqu’Internet était inaccessible, les attaquants ont ciblé la chaîne d’approvisionnement (supply-chain). Cinq entreprises sous-traitantes assurant la maintenance des systèmes industriels de Natanz ont été préalablement infectées.
Il a suffi qu’un technicien insère une clé USB infectée sur une station de travail interne pour que l’attaque se déploie.
Pour réussir cette première étape sans éveiller le moindre soupçon, Stuxnet utilisait une faille zero-day devenue légendaire : CVE-2010-2568 (la vulnérabilité des raccourcis Windows .lnk). Il n’était même pas nécessaire que l’utilisateur clique sur un exécutable : le simple fait d’ouvrir l’explorateur Windows pour afficher le contenu de la clé chargeait et exécutait le code malveillant en mémoire via le rendu des icônes.
L’arsenal : Une débauche inédite de failles zero-day
Trouver une vulnérabilité inconnue du fabricant (zero-day) coûte des centaines de milliers de dollars sur le marché de la sécurité. Stuxnet en contenait quatre à lui seul, un record absolu à l’époque :
- CVE-2010-2568 : Exécution de code à distance via l’affichage des icônes de raccourcis Windows.
- CVE-2010-2729 : Propagation réseau via le spouleur d’impression Windows (Print Spooler).
- CVE-2010-3338 & CVE-2010-2743 : Élévation locale de privilèges permettant au malware d’obtenir les droits
SYSTEMsur n’importe quel poste Windows.
Pour contourner les mécanismes de sécurité internes du système d’exploitation, Stuxnet disposait également de certificats numériques authentiques volés à deux géants taïwanais de l’électronique (Realtek et JMicron). Aux yeux de Windows et des antivirus, le logiciel paraissait 100 % légitime.
La signature : L’attaque chirurgicale sur les automates Siemens
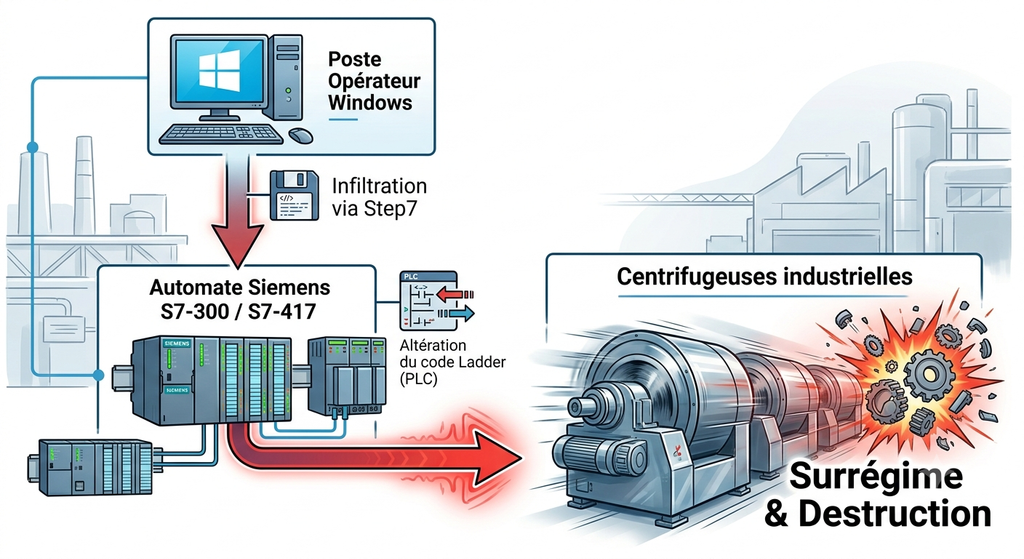
Une fois implanté sur les machines Windows, Stuxnet ne s’est pas comporté comme un ver classique. Il n’a rien détruit au hasard. Il a cherché une cible unique : le logiciel Siemens SIMATIC WinCC / Step7, utilisé par les ingénieurs pour programmer les automates industriels (les PLC, Programmable Logic Controllers).
Si la machine ne contrôlait pas d’automates industriels spécifiques, Stuxnet restait dormant. S’il détectait la configuration exacte de Natanz (des variateurs de fréquence précis de marque Fararo Paya et Vacon pilotant des cascades de centrifugeuses), il passait à l’offensive.
Le chef-d’œuvre de discrétion : L’enregistrement fantôme
Pour masquer son action, Stuxnet a réalisé une attaque de type Man-in-the-Middle directement au cœur du contrôleur programmable :
- L’enregistrement : Pendant des semaines, le ver a enregistré les signaux normaux émis par les capteurs de pression et de vitesse des centrifugeuses en fonctionnement stable.
- Le sabotage : Au moment de l’attaque, Stuxnet a fait monter la fréquence de rotation des centrifugeuses à 1 410 Hz (au-delà de leur seuil de rupture), puis l’a fait chuter brutalement à 2 Hz, provoquant des contraintes mécaniques extrêmes qui ont brisé les rotors.
- Le leurre visuel : Pendant que les machines s’autodétruisaient dans la salle des turbines, Stuxnet renvoyait en boucle les données préenregistrées aux écrans de contrôle des opérateurs. Pour les techniciens iraniens, les graphiques indiquaient une pression et une vitesse parfaites.
Près de 1 000 centrifugeuses (environ 10 % du parc iranien de l’époque) ont été détruites physiquement sans qu’aucun technicien ne comprenne pourquoi ses machines cassaient les unes après les autres.
Ce que Stuxnet a changé pour les entreprises
Bien que Stuxnet ait été conçu par des agences gouvernementales (l’opération conjointe américano-israélienne Olympic Games), son architecture a redéfini les règles de la cybersécurité pour toutes les organisations :
- L’isolation physique (Air-gap) est un mythe : Tout système reçoit un jour une mise à jour logicielle, une clé USB de maintenance ou un PC portable de diagnostic. L’isolation réseau ralentit l’attaquant, mais ne l’arrête pas.
- La chaîne d’approvisionnement (Supply-chain) est votre talon d’Achille : Vous pouvez avoir les meilleurs pare-feux du monde ; si vos prestataires ou vos fournisseurs de logiciels sont compromis, vous l’êtes aussi.
- La séparation IT / OT est impérative : Les réseaux bureautiques (IT) et les réseaux industriels ou opérationnels (OT) doivent être strictement segmentés par des passerelles de sécurité unidirectionnelles (data diodes).
Dans le prochain épisode
Dans le Module 2, nous analyserons l’attaque qui a causé les plus lourds dégâts financiers de l’histoire moderne : NotPetya (2017).
Nous verrons comment un faux ransomware étatique ukrainien a paralysé en quelques minutes des multinationales comme Maersk ou Saint-Gobain, bloquant les porte-conteneurs dans les ports du monde entier.