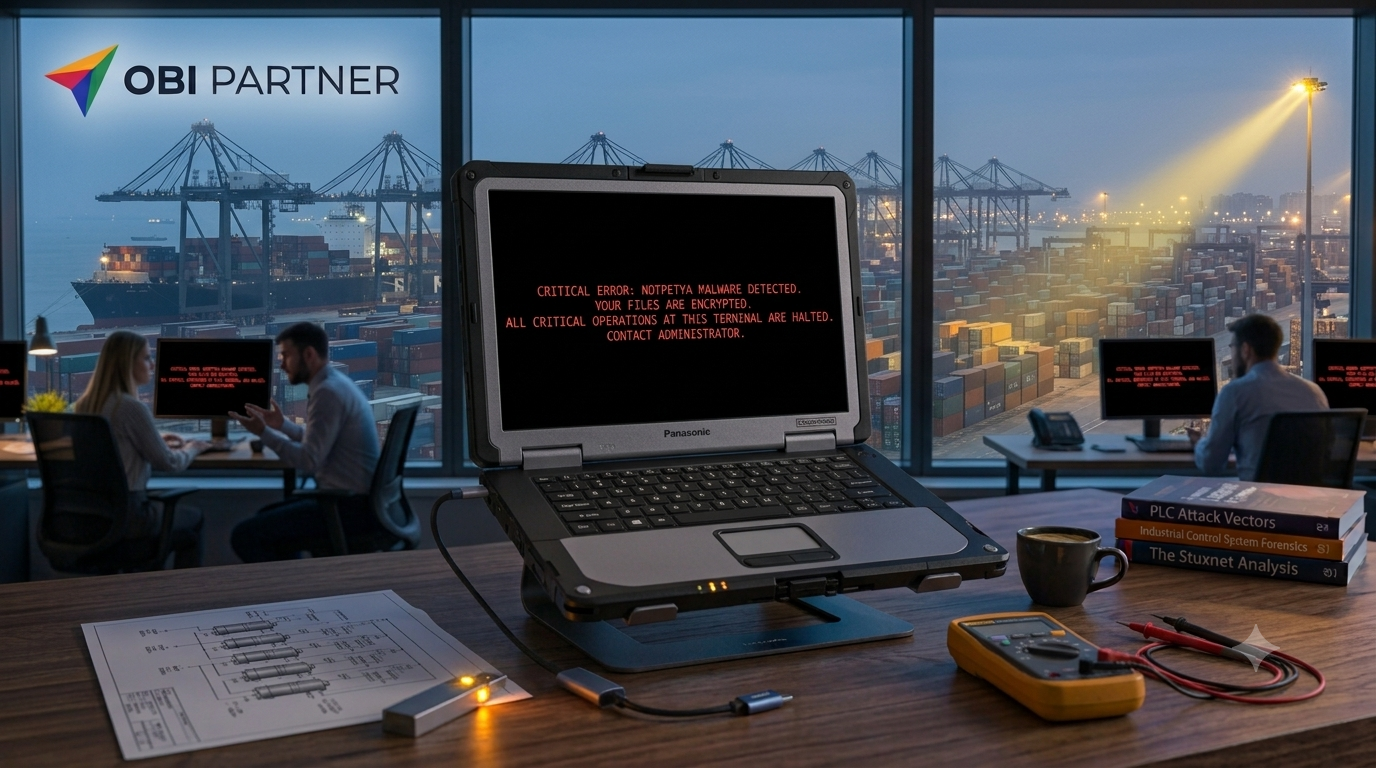
Le 27 juin 2017, à la veille du jour de la Constitution en Ukraine, les écrans de milliers d’ordinateurs à travers le pays se sont soudainement éteints avant d’afficher un message rouge sang sur fond noir :
Si vous lisez ce texte, vos fichiers ne sont plus accessibles. Envoyez 300 $ en Bitcoins pour obtenir la clé de déchiffrement…
À première vue, l’attaque ressemblait à une banale campagne de rançongiciel (ransomware), calquée sur la vague WannaCry survenue un mois plus tôt.
Il n’en était rien.
Derrière ce masque financier se cachait en réalité un wiper : une arme d’effacement massif conçue pour détruire irrémédiablement les données sans aucune possibilité de restauration. En quelques heures, le logiciel malveillant a débordé des frontières ukrainiennes pour infecter les multinationales les plus critiques de la planète, causant plus de 10 milliards de dollars de pertes, un record absolu dans l’histoire de la cybercriminalité.
Voici l’autopsie technique de l’ouragan NotPetya.
Le cheval de Troie : L’infection du logiciel comptable M.E.Doc
Comment infecter instantanément les banques, les ministères, le métro de Kiev, la centrale de Tchernobyl et toutes les filiales étrangères présentes sur le sol ukrainien ? En attaquant la source de confiance.
En Ukraine, la quasi-totalité des entreprises utilise un progiciel comptable et fiscal obligatoire nommé M.E.Doc (développé par l’éditeur local Linkos Group).
Les pirates du groupe russe Sandworm ont infiltré les serveurs de mise à jour de l’éditeur plusieurs semaines à l’avance. Le 27 juin à midi, le serveur officiel a poussé une mise à jour logicielle tout à fait légitime en apparence. Les postes clients ont accepté la mise à jour sans sourciller : le binaire était signé et attendu par le système.
La charge utile dormante s’appelait NotPetya.
Le cocktail d’armement : EternalBlue + Mimikatz
Une fois entré dans une seule machine d’un réseau interne, NotPetya a fait preuve d’une agressivité et d’une vélocité jamais observées jusqu’alors. Il combinait deux armes redoutables :
- EternalBlue (CVE-2017-0143) : L’exploit volé à la NSA qui exploitait une faille dans le protocole de partage de fichiers SMBv1 de Windows. Il permettait d’infecter à distance n’importe quelle machine du réseau local non corrigée, sans aucune action de l’utilisateur.
- Mimikatz (Vol de jetons en mémoire) : Même sur les serveurs et postes dont les correctifs de sécurité étaient à jour, NotPetya utilisait un module Mimikatz pour extraire de la mémoire vive (processus LSASS) les mots de passe et les jetons d’authentification de l’administrateur de domaine qui s’était connecté à la machine infectée.
Armé des identifiants administrateurs légitimes, NotPetya utilisait les outils d’administration Windows d’origine (PsExec et WMI) pour propager l’infection sur tous les autres serveurs du réseau interne en quelques secondes.
Aucun pare-feu classique ne pouvait bloquer des commandes Windows natives utilisant des accès administrateurs valides.
L’illusion du ransomware : Pourquoi payer était inutile
Petya (le logiciel criminel original dont les attaquants se sont inspirés) chiffrait le système de fichiers et conservait une clé permettant le déchiffrement après paiement d’une ranço
NotPetya, en revanche, a été conçu avec une cruauté algorithmique délibérée :
- Il écrasait le premier secteur du disque dur (le Master Boot Record – MBR) et chiffrait la table d’allocation principale (MFT – Master File Table) des partitions NTFS avec un algorithme Salsa20.
- La clé d’installation affichée à l’écran de la victime était une suite de caractères aléatoires non reliée à la clé de chiffrement réelle.
- La clé de chiffrement était immédiatement détruite de la mémoire vive après l’opération.
Les attaquants n’avaient aucun moyen de rendre leurs données aux victimes, même si celles-ci payaient les 300 dollars demandés. L’adresse email de contact fournie (wowsmith123456@posteo.net) a été bloquée par le fournisseur de messagerie allemand quelques heures après le début de l’attaque.
Le dommage collatéral : La paralysie du géant maritime Maersk
Bien que l’Ukraine ait été la cible géopolitique visée, l’interconnexion des réseaux informatiques mondiaux a provoqué des dégâts systémiques imprévus.
L’exemple le plus spectaculaire fut celui de Maersk, le leader mondial du transport de conteneurs (qui gère alors près d’un cinquième du fret maritime
- Un seul ordinateur portable situé dans un bureau de Maersk à Odessa (Ukraine) avait installé le logiciel M.E.Doc.
- Cet ordinateur était connecté au réseau interne mondial de l’armateur.
- En moins de deux heures, NotPetya a balayé l’ensemble du réseau de Maersk : 45 000 ordinateurs portables, 4 000 serveurs et des centaines de contrôleurs de domaine Active Directory ont été anéantis à travers le monde.
Les terminaux portuaires de Rotterdam, New York ou Mumbai se sont retrouvés aveugles : impossible de savoir quels conteneurs décharger, où ils devaient aller, ni qui devait les réceptionner. Des files d’attente de camions de plusieurs kilomètres se sont formées devant les ports.
Maersk n’a pu reconstruire son infrastructure que grâce à un coup de chance extraordinaire : lors de l’attaque, une coupure de courant accidentelle au Ghana avait mis hors ligne un unique contrôleur de domaine local, préservant ainsi une copie intacte de l’annuaire d’entreprise Active Directory.
Les 4 enseignements majeurs pour les DSI et dirigeants
NotPetya a marqué un tournant dans la gestion du risque numérique d’entreprise :
- La sécurité de la chaîne d’approvisionnement (Supply-Chain) est prioritaire : Une application tierce de comptabilité, de RH ou de gestion de paie possède souvent des privilèges système élevés. Si l’éditeur n’audite pas ses serveurs de compilation et de mise à jour, il devient la porte d’entrée de votre réseau.
- La segmentation des réseaux n’est pas une option : Une machine compromise dans une agence distante ne doit jamais pouvoir dialoguer librement avec l’Active Directory ou les serveurs centraux du siège sans passer par des pare-feux internes stricts.
- Le principe du moindre privilège (Tiering Active Directory) : Un compte d’administration de domaine ne doit jamais être utilisé pour ouvrir une session sur un poste de travail standard. C’est cette erreur qui a permis à NotPetya d’extraire les clés de l’ensemble du royaume informatique des victimes via Mimikatz.
- La règle des sauvegardes hors ligne (Air-gapped Backups) : Les sauvegardes connectées au réseau d’entreprise ont été chiffrées en même temps que la production. Seules des sauvegardes immuables (WORM) ou déconnectées physiquement garantissent une reprise d’activité après une attaque par wiper.
Dans le prochain épisode
Dans le Module 3, nous analyserons l’opération d’espionnage la plus patiente et la plus indétectable de l’histoire moderne : SolarWinds (Sunburst, 2020).
Nous verrons comment des attaquants d’élite ont manipulé le processus de compilation interne d’un leader mondial de la surveillance réseau pour espionner le Pentagone, Microsoft et le Trésor américain pendant près d’un an sans déclencher d’alarme.