En décembre 2020, la société de cybersécurité FireEye découvre l’impensable : ses propres outils de simulation d’attaque (Red Team) ont été dérobés par un acteur aux méthodes quasi chirurgicales. En remontant la trace de cette intrusion, les analystes mettent au jour l’opération de cyberespionnage la plus sophistiquée de l’histoire moderne : l’affaire SolarWinds (SUNBURST).
Pendant plus de neuf mois, les services de renseignement russes (SVR / APT29) ont eu un accès direct, silencieux et total aux réseaux les plus sensibles de la planète :
- Le département du Trésor américain
- Le département de la Sécurité intérieure (DHS)
- Le département de l’Énergie et l’administration de la sécurité nucléaire (NNSA)
- Plus de 400 entreprises du classement Fortune 500, dont Microsoft et Cisco.
Ce piratage n’a exploité aucune faille dans les pare-feux de ces géants. Les attaquants ont fait bien pire : ils ont empoisonné la source de confiance elle-même.
La cible : SolarWinds Orion, le roi du réseau
Pour surveiller des parcs informatiques comprenant des dizaines de milliers de serveurs, de switchs et de routeurs, les grandes organisations utilisent des logiciels de supervision réseau. Le leader du marché s’appelait SolarWinds, avec sa plateforme Orion.
Pour fonctionner, un outil comme Orion nécessite par définition :
- Des privilèges d’administration très élevés sur tous les équipements du réseau.
- Une autorisation permanente de dialoguer à travers tous les pare-feux internes.
- Des canaux de communication ouverts vers Internet pour télécharger ses mises à jour.
C’était le cheval de Troie rêvé. En compromettant Orion, vous ne piratez pas une machine : vous obtenez d’emblée les clés de la totalité de l’infrastructure.
Le vecteur d’attaque : La compromission de la chaîne de compilation (CI/CD)
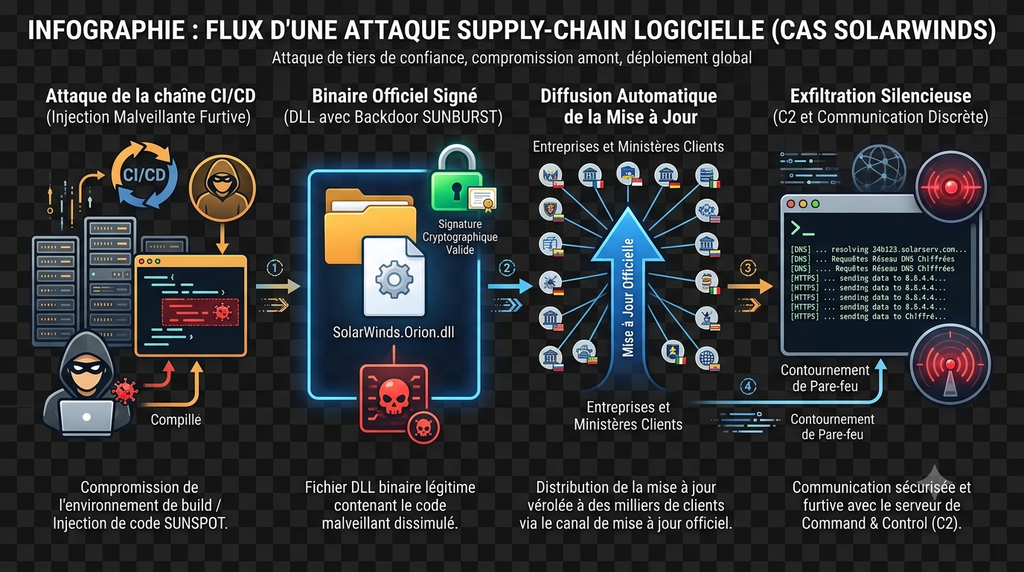
Les attaquants n’ont pas simplement modifié le code source sur les dépôts de SolarWinds (ce qui aurait pu être repéré lors d’une relecture de code par les développeurs). Ils ont développé un implant nommé Sunspot qui ciblait l’environnement de build interne.
Voici la chronologie de cette manipulation invisible :
- Surveillance du compilateur : Sunspot tournait en arrière-plan sur les serveurs de build de SolarWinds et surveillait les processus de compilation en continu.
- Injection à la volée : Dès qu’il détectait le lancement de la commande de compilation de la bibliothèque logicielle
SolarWinds.Orion.Core.BusinessLayer.dll, Sunspot interceptait le fichier source temporaire. - Remplacement furtif : Il insérait la porte dérobée (Sunburst) dans le code source en une fraction de seconde, laissait le compilateur produire le fichier binaire
.dll, puis remettait instantanément le code source d’origine en place. - Signature officielle légitime : Le fichier empoisonné était ensuite automatiquement signé numériquement par le certificat cryptographique officiel et valide de SolarWinds.
Résultat : près de 18 000 organisations dans le monde ont téléchargé et installé une mise à jour officielle, signée et validée par l’éditeur, contenant un implant espion militaire sans qu’aucun antivirus ne puisse sonner l’alarme.
L’art de la discrétion absolue : Le comportement de Sunb
Ce qui distingue Sunburst d’une attaque ordinaire, c’est son niveau d’ingénierie et de discipline opérationnelle :
- Période d’incubation (14 jours) : Une fois la mise à jour installée chez la victime, le code malveillant restait totalement inactif pendant deux semaines pour éviter d’être corrélé à l’installation récente du correctif.
- Vérification de l’environnement : Avant d’émettre le moindre paquet réseau, Sunburst scannait la machine à la recherche de logiciels de détection (antivirus, EDR, outils d’analyse de trafic). S’il détectait une surveillance accrue, il s’autodétruisait ou restait muet.
- Trafic C2 (Command & Control) indétectable : Pour communiquer avec ses serveurs de contrôle, Sunburst utilisait des requêtes DNS légitimes dissimulées sous le protocole standard d’Orion (Orion Improvement Program). Les noms de sous-domaines générés encodaient les données volées sous forme de chaînes chiffrées indéchiffrables pour les pare-feux.
- Chirurgie des cibles : Bien que 18 000 clients aient reçu l’implant, les pirates n’ont activé la seconde phase de l’attaque que sur une centaine de cibles à très haute valeur stratégique (ministères, géants de la tech), laissant les autres en sommeil pour ne pas risquer d’être démasqués.
Schéma technique du flux d’attaque
Les leçons capitales pour la sécurité logicielle
L’affaire SolarWinds a provoqué un électrochoc mondial et redéfini les standards de cybersécurité logicielle :
- Un binaire signé ne garantit plus la sécurité : Longtemps, les équipes de sécurité considéraient qu’un logiciel doté d’un certificat d’éditeur valide pouvait être exempté d’analyses poussées. SolarWinds a prouvé qu’un attaquant peut faire signer son malware par l’éditeur lui-même.
- L’émergence du SBOM (Software Bill of Materials) : Les entreprises exigent désormais de connaître précisément chaque composant, librairie et dépendance inclus dans les solutions logicielles qu’elles déploient sur leurs infrastructures.
- La sécurisation de la chaîne CI/CD (Framework SLSA) : L’environnement de compilation doit être traité avec le même niveau d’exigence qu’un serveur de production critique : builds reproductibles, pipelines isolés sans accès direct à Internet et vérification d’intégrité cryptographique à chaque étape.
Dans le prochain épisode
Nous ouvrons la Partie 2 consacrée aux braquages financiers et aux vols de données d’entreprises.
Dans l’Article 4, nous disséquerons le casse du siècle de la Banque du Bangladesh (2016) : comment des pirates ont manipulé le réseau bancaire international SWIFT pour tenter de dérober près d’un milliard de dollars en effaçant leurs traces sur les imprimantes de la banque.