En matière de braquage de banque, l’imaginaire collectif pense aux tunnels creusés sous les coffres-forts, aux armes automatiques et aux masques de braqueurs.
Le week-end du 4 février 2016, c’est pourtant un commando invisible qui a tenté de réaliser le plus grand vol d’argent liquide de l’histoire moderne : 951 millions de dollars, dérobés directement sur le compte de réserve que la banque centrale du Bangladesh détenait auprès de la Réserve fédérale des États-Unis à New York (la Fed).
Pour orchestrer ce casse, les cybercriminels du groupe d’élite nord-coréen Lazarus n’ont pas attaqué les coffres physiques. Ils ont piraté la colonne vertébrale des transferts interbancaires mondiaux : le réseau SWIFT.
Seule une faute d’orthographe invraisemblable et le dysfonctionnement providentiel d’une imprimante papier ont empêché la disparition d’un milliard de dollars.
L’accès initial : Un simple CV piégé par email
L’opération n’a pas débuté en février 2016, mais près d’un an plus tôt.
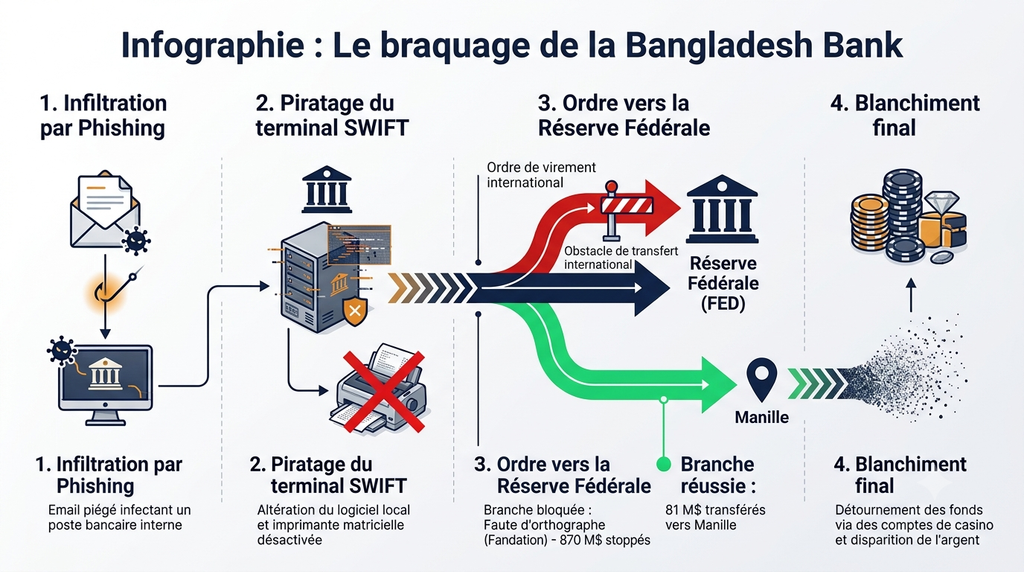
En janvier 2015, plusieurs employés de la Bangladesh Bank reçoivent un email de candidature tout à fait banal pour un poste vacant. La pièce jointe contient un faux curriculum vitae infecté par un cheval de Troie. Un collaborateur ouvre le document, exécutant silencieusement la charge utile.
Pendant plusieurs mois, les pirates restent tapis dans l’ombre :
- Ils cartographient le réseau interne de la banque centrale.
- Ils découvrent avec stupeur que l’infrastructure réseau est d’une vulnérabilité déconcertante : absence de segmentation entre le réseau bureautique ordinaire et les serveurs critiques, commutateurs réseau d’occasion achetés à 10 $ sans VLAN, et absence totale de pare-feux internes stricts.
- Ils interceptent les identifiants d’accès légitimes des opérateurs habilités à ordonner des virements internationaux.
L’attaque chirurgicale sur le logiciel SWIFT Alliance Access
Le réseau SWIFT (Society for Worldwide Interbank Financial Telecommunication) relie plus de 11 000 institutions financières mondiales. En soi, le protocole de chiffrement de SWIFT n’a jamais été cassé.
Les pirates ont fait bien plus intelligent : ils ont corrompu le logiciel client installé localement dans la banque (appelé SWIFT Alliance Access).
Les pirates ont fait bien plus intelligent : ils ont corrompu le logiciel client installé localement dans la banque (appelé SWIFT Alliance Access).
- Pénétré la base de données Oracle locale du logiciel bancaire.
- Modifié une bibliothèque binaire (
LIBEAY32.dll) pour neutraliser les contrôles d’intégrité internes. - Supprimé de la base de données locale les enregistrements des virements frauduleux dès leur émission, afin que les bilans comptables de la banque restent équilibrés en apparence.
Le génie du calendrier et le piège de l’imprimante
Pour s’assurer d’avoir plusieurs jours d’avance avant que quiconque ne remarque la disparition des fonds, les attaquants ont profité d’un décalage de calendriers géopolitiques complexe :
- Jeudi 4 février à 20h00 (heure de Dacca) : Les pirates lancent 35 ordres de virement consécutifs depuis le terminal bancaire. Le vendredi est le jour de repos hebdomadaire au Bangladesh, les bureaux sont donc fermés.
- Vendredi 5 février : Les ordres arrivent à New York, où la Fed commence à traiter les requêtes.
- Samedi 6 et dimanche 7 février : La Fed est à son tour fermée pour le week-end, tout comme les banques destinataires en Asie.
- Lundi 8 février : C’est le Nouvel An lunaire en Asie, jour férié aux Philippines où l’argent devait atterrir.
Les pirates s’étaient ainsi acheté quatre jours pleins d’impunité totale.
Le sabotage de l’imprimante papier
À la Bangladesh Bank, chaque virement SWIFT générait automatiquement une copie papier de confirmation sur une imprimante matricielle haute sécurité située dans une pièce sécurisée du 4e étage.
Sachant que les employés découvriraient les confirmations dès le dimanche, le malware contenait une commande spécifique pour intercepter le spooler d’impression et désactiver l’imprimante.
Lorsque les techniciens ont redémarré l’imprimante le samedi matin, pensant à un banal bourrage papier, les rames de confirmations de transferts frauduleux ont commencé à s’imprimer frénétiquement. Il était déjà trop tard.
La faute d’orthographe à 870 millions de dollars
Sur les 951 millions de dollars demandés par les pirates :
- 101 millions de dollars ont été transférés avec succès avant toute alerte (20 millions vers le Sri Lanka et 81 millions vers les Philippines).
- Les transferts restants (environ 850 millions de dollars) ont été suspendus par la Fed pour un détail ridicule : sur un ordre de virement destiné à une ONG fictive au Sri Lanka (Shalika Foundation), les pirates ont orthographié le mot Foundation en « Fandation ».
Une banque intermédiaire (Deutsche Bank) a tiqué sur cette coquille typographique et a demandé des clarifications manuelles à la Bangladesh Bank, révélant la fraude et gelant immédiatement les 30 ordres suivants.
Le blanchiment dans les casinos de Manille
Les 81 millions de dollars parvenus avec succès aux Philippines ont été réceptionnés par la banque RCBC, sur quatre comptes ouverts sous de fausses identités un an auparavant.
Pour faire disparaître la traçabilité des fonds, l’argent a été immédiatement converti en jetons de jeu et blanchi sur les tables VIP des casinos de Manille (Solaire Resort and Casino et Midas Hotel), profitant du fait qu’à l’époque, les casinos philippins n’étaient pas soumis aux lois anti-blanchiment internationales.
À ce jour, la quasi-totalité de ces 81 millions de dollars demeure introuvable.
Schéma technique de l’attaque
Les leçons pour les institutions financières et les entreprises
Le casse du Bangladesh a forcé l’industrie financière mondiale à revoir sa sécurité de fond en comble :
- Le programme CSP de SWIFT (Customer Security Programme) : SWIFT impose désormais un ensemble strict de contrôles obligatoires à toutes les banques membres (isolation physique des terminaux SWIFT, authentification multifacteur, segmentation réseau stricte).
- La règle de la double validation hors-bande : Aucun virement d’un montant exceptionnel ne doit être validé de manière purement numérique sans une confirmation humaine par un canal séparé (téléphone chiffré, double signature physique).
- La surveillance 24/7/365 : Les systèmes de détection et les équipes de sécurité (SOC) ne peuvent pas fermer le week-end ou les jours fériés ; c’est précisément le moment où les cybercriminels passent à l’action.
Dans le prochain épisode
Dans l’Article 5, nous analyserons le plus grand vol de données personnelles de l’histoire financière : Equifax (2017).
Nous verrons comment un simple correctif de sécurité open source ignoré pendant plus de deux mois a exposé les données d’identité ultra-confidentielles de 147 millions de citoyens américains.