Aux États-Unis, votre vie financière dépend de trois agences privées de notation de crédit : Experian, TransUnion et Equifax.
Sans que les citoyens n’aient jamais donné leur accord individuel, ces entreprises collectent en permanence l’historique d’endettement, les revenus, les adresses postales et surtout le précieux numéro de sécurité sociale (SSN, Social Security Number), qui fait office de clé d’identité universelle outre-Atlantique.
Entre mai et juillet 2017, les serveurs d’Equifax ont subi l’exfiltration massive des dossiers de 147 millions de personnes — soit près de la moitié de la population américaine.
Contrairement à Stuxnet ou SolarWinds, cette catastrophe n’a nécessité aucune faille zero-day inconnue ni aucun logiciel espion d’élite. Tout reposait sur un correctif de sécurité open source disponible depuis plus de deux mois, mais jamais appliqué.
La faille : Apache Struts et la vulnérabilité CVE-2017-5638
Equifax gérait un portail web permettant aux particuliers de contester des erreurs sur leur dossier de crédit. Ce portail reposait sur un framework d’application web Java très répandu : Apache Struts.
Le 7 mars 2017, la fondation Apache publie une alerte de sécurité critique accompagnée d’un correctif pour la faille CVE-2017-5638 :
- Nature du bug : Une vulnérabilité d’injection de code à distance (RCE, Remote Code Execution) logée dans le composant de téléversement de fichiers (
Jakarta Multipart parser). - Mécanisme : En envoyant un simple en-tête HTTP
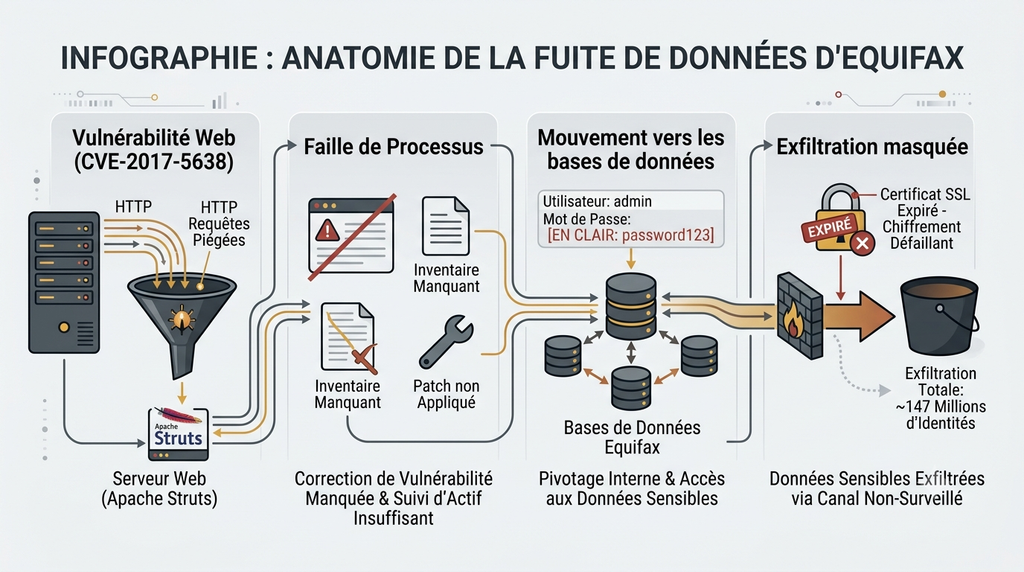
Content-Typespécialement forgé avec des instructions en langage OGNL (Object-Graph Navigation Language), un attaquant pouvait forcer le serveur à exécuter des commandes système arbitraires avec les privilèges du serveur web. - Score de criticité CVSS : 10/10 (le niveau maximal absolu).
Dès le 8 mars, le CERT américain (US-CERT) prévient Equifax de l’existence de la faille et de son exploitation active sur le web.
L’échec organisationnel : Pourquoi le patch n’a jamais été déployé
Pourquoi une entreprise valorisée à plusieurs milliards de dollars a-t-elle laissé son portail exposé ? L’enquête du Sénat américain a révélé une cascade de défaillances de gouvernance interne :
- L’alerte par email perdue : Le 9 mars, l’équipe de sécurité interne envoie un email demandant aux administrateurs systèmes de patcher Apache Struts sous 48 heures. En raison d’une mauvaise configuration des listes de diffusion internes, les ingénieurs responsables du portail de contestation ne reçoivent jamais le message.
- Des scans de vulnérabilités aveugles : Equifax disposait d’outils de scan automatique de vulnérabilités. Problème : l’outil recherchait les logiciels vulnérables à la racine des serveurs, mais n’inspectait pas les répertoires applicatifs profonds où Struts était encapsulé. Le portail a été déclaré « conforme » par erreur.
- Absence d’inventaire applicatif : Equifax ne tenait aucun registre centralisé de ses actifs logiciels (IT Asset Inventory). La direction était incapable de lister précisément les serveurs faisant tourner du code Apache Struts.
L’intrusion et les 76 jours d’invisibilité
Le 13 mai 2017, quatre officiers de renseignement militaire chinois (groupe APT ciblé plus tard par le FBI) découvrent le portail non corrigé d’Equifax.
Grâce à la faille CVE-2017-5638, ils ouvrent un web shell (une porte d’accès système) sur le serveur.
À partir de cet instant, ils exploitent l’absence totale de cloisonnement interne :
- Accès aux bases de données sensibles : Le serveur web compromis stockait des identifiants et des mots de passe d’administration en texte clair dans un fichier de configuration, ouvrant l’accès direct à 48 bases de données relationnelles distinctes.
- Mouvement latéral continu : Les attaquants exécutent plus de 9 000 requêtes SQL massives, aspirant des tables entières de données d’identité pendant plus de deux mois et demi.
- L’angle mort du certificat SSL : Pour surveiller les fuites de données, Equifax avait mis en place un boîtier d’inspection de trafic réseau chiffré (IDS). Mais le certificat SSL de cette sonde réseau avait expiré en janvier 2016 — soit dix-huit mois plus tôt. Pendant toute la durée du piratage, l’outil était aveugle et laissait passer le trafic d’exfiltration chiffré des pirates sans alerter qui que ce soit.
Le 29 juillet 2017, un ingénieur renouvelle enfin le certificat SSL expiré : le système d’alerte s’allume immédiatement, signalant un trafic suspect massif vers des adresses IP étrangères. Le piratage avait duré 76 jours.
Le butin : Des identités compromises à vie
Contrairement à un mot de passe ou un numéro de carte bancaire, un numéro de sécurité sociale américain, une date de naissance et un nom de famille ne peuvent pas être changés facilement.
Le butin exfiltré contenait :
- 147 millions de noms, dates de naissance et numéros de sécurité sociale (SSN)
- 209 000 numéros de cartes de paiement avec date d’expiration
- 182 000 documents d’identité fiscaux et permis de conduire numérisés
La facture financière pour Equifax a dépassé 1,4 milliard de dollars (frais de justice, refonte des systèmes et amendes auprès de la FTC).
Schéma technique de l’attaque Equifax
Les 4 leçons pour la sécurité d’entreprise
L’affaire Equifax reste l’étude de cas par excellence dans toutes les écoles de cybersécurité :
- L’inventaire des actifs logiciels est la mère des batailles : Vous ne pouvez pas sécuriser ce que vous ne connaissez pas. Toute entreprise doit posséder une cartographie dynamique de ses serveurs, applications et composants open source (SBOM).
- Le patch management doit être automatisé : S’appuyer sur des chaînes d’emails pour appliquer des correctifs de niveau 10/10 est une faute opérationnelle. Les processus de mise à jour doivent être pilotés par des métriques strictes et des SLA mesurables.
- Le chiffrement interne et le principe du moindre privilège : Un serveur web en accès public ne doit jamais pouvoir interroger directement 48 bases de données sensibles avec un compte administrateur générique.
- La gestion rigoureuse du cycle de vie des certificats : Un certificat expiré ne crée pas seulement une alerte sur un navigateur web ; il peut désactiver silencieusement des sondes de détection d’intrusion réseau critiques.
Dans le prochain épisode
Dans l’Article 6, nous disséquerons l’attaque de la chaîne de magasins Target (2013).
Nous verrons comment des pirates ont volé les données de 40 millions de cartes bancaires en s’infiltrant non pas par le réseau informatique principal, mais via le compte d’accès d’un sous-traitant en charge de la climatisation et de la réfrigération.